Droits d'accès internes
Par défaut, tous les membres de votre société voient et modifient toutes les données. C'est parfait pour démarrer, mais dès que l'équipe grandit, vous voudrez cloisonner : le commercial ne touche pas à la paie, le technicien ne supprime pas de clients, le stagiaire ne voit que ses propres dossiers.
GesHoms répond à ce besoin avec les rôles : un rôle décrit, objet par objet, ce qu'il autorise (lire, créer, modifier, supprimer). Vous créez les rôles et réglez leurs droits dans Administration → Rôles et droits par objet, puis vous les attribuez aux membres dans Administration → Utilisateurs & droits.
Comment ça marche
Le modèle tient en quatre règles simples :
| Situation du membre | Ce qu'il peut faire |
|---|---|
| Aucun rôle attribué | Accès complet à toutes les données (comportement par défaut) |
| Un ou plusieurs rôles | Uniquement ce que ses rôles autorisent, tout le reste est masqué |
| Plusieurs rôles en même temps | Le cumul : une action est permise dès qu'un de ses rôles l'autorise |
| Administrateur ou Gérant | Jamais restreint, quels que soient les rôles |
Tant qu'un membre n'a aucun rôle, il voit tout. Dès que vous lui attribuez son premier rôle, il ne voit plus que ce que ses rôles autorisent : un objet qui n'apparaît dans aucun de ses rôles devient totalement invisible pour lui. Vérifiez donc que le rôle couvre bien tous les objets dont il a besoin avant de l'attribuer.
Les membres ayant le rôle de société Administrateur ou Gérant conservent toujours l'accès complet : ils portent la mention « Accès complet » dans la liste des membres et ne peuvent pas être restreints. C'est voulu : il faut toujours quelqu'un capable de tout voir et de corriger un cloisonnement trop strict.
Étape 1 : Créer un rôle
Les rôles appartiennent à une application : vérifiez d'abord que la bonne application est active.
- Ouvrir Administration → Rôles et droits par objet.
- Sous la matrice, dans la section Les rôles, cliquer sur Nouveau rôle.
- Renseigner le Nom (ex. « Lecture commerciale ») et le Code (ex. « lecture_commerciale », il ne pourra plus être modifié ensuite).
- Dans la section Membres de ce rôle, cocher les membres concernés (une barre « Rechercher un membre… » facilite la sélection). Vous pourrez aussi le faire plus tard.
- Cliquer sur Créer.
La même liste de rôles est aussi accessible dans Administration → Utilisateurs & droits, sous-onglet Rôles.
À ce stade, le rôle existe mais n'autorise encore rien : il apparaît comme une nouvelle colonne de la matrice, avec Aucun accès sur chaque objet. C'est l'étape suivante.
Créez des rôles qui correspondent à des fonctions (« Commercial », « Comptabilité », « Consultation seule ») plutôt qu'à des individus. Un membre peut cumuler plusieurs rôles, et un rôle survit aux départs et arrivées dans l'équipe.
Étape 2 : Régler les droits dans la matrice
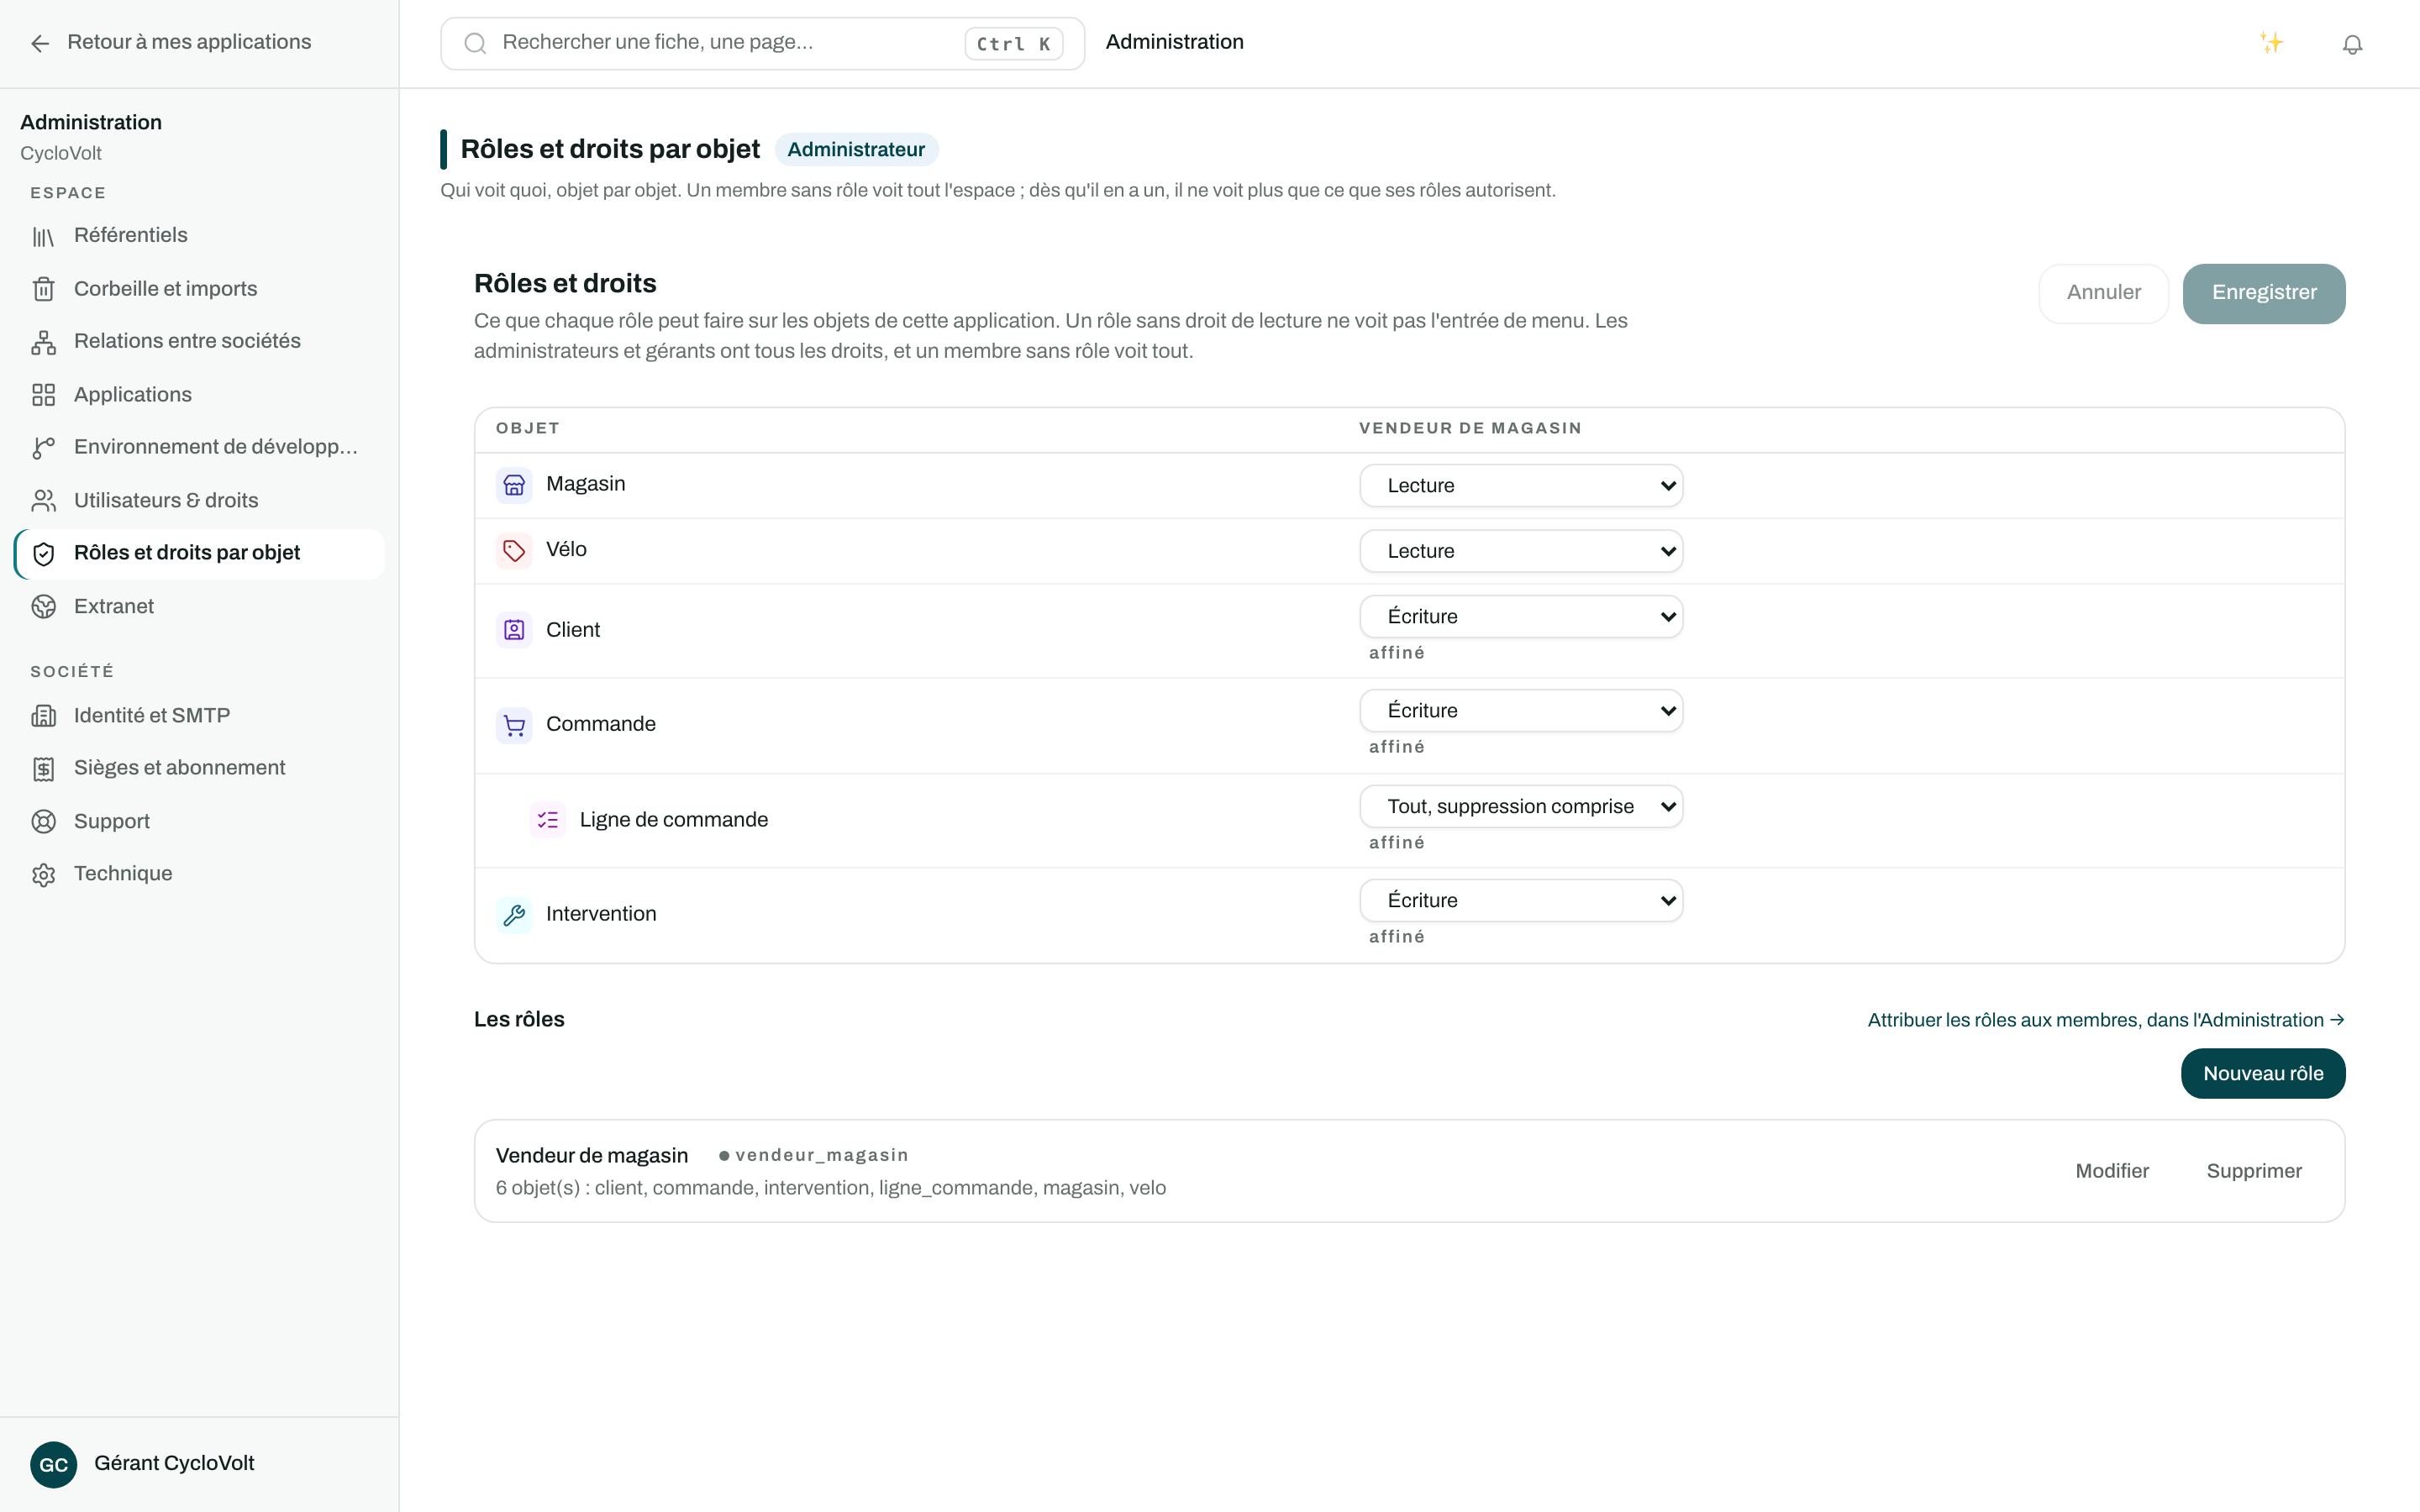
Les droits se règlent dans une matrice objets × rôles : une ligne par objet de l'application, une colonne par rôle.
-
Ouvrir Administration → Rôles et droits par objet.
-
Dans chaque cellule, choisir le niveau accordé au rôle sur l'objet :
Niveau Ce que le rôle permet Aucun accès L'objet est invisible pour les membres qui n'ont que ce rôle (l'entrée de menu disparaît aussi) Lecture Consulter sans modifier : les fiches s'ouvrent en lecture seule Lecture et ajout Consulter et créer des fiches Écriture Consulter, créer et modifier Tout, suppression comprise Toutes les actions, y compris la suppression -
Cliquer sur Enregistrer en haut de l'écran (Annuler abandonne les changements en cours).
Quelques repères :
- La suppression est à accorder avec parcimonie : sans le niveau Tout, suppression comprise, le membre ne peut pas supprimer de fiche, même s'il peut la modifier.
- Une cellule marquée affiné porte des réglages plus fins (champs masqués ou périmètre par enregistrement) : ils appartiennent au rôle et sont conservés quand vous changez le niveau dans la matrice. Pour un rôle interne, ces réglages ne se posent pas encore depuis un écran : demandez-les à votre interlocuteur GesHoms.
- Une cellule qui affiche Personnalisé correspond à une combinaison d'actions qu'aucun niveau ne décrit exactement ; choisir un niveau la remplace.
- Cliquer sur le nom d'un rôle, en tête de colonne, ouvre ce rôle en détail.
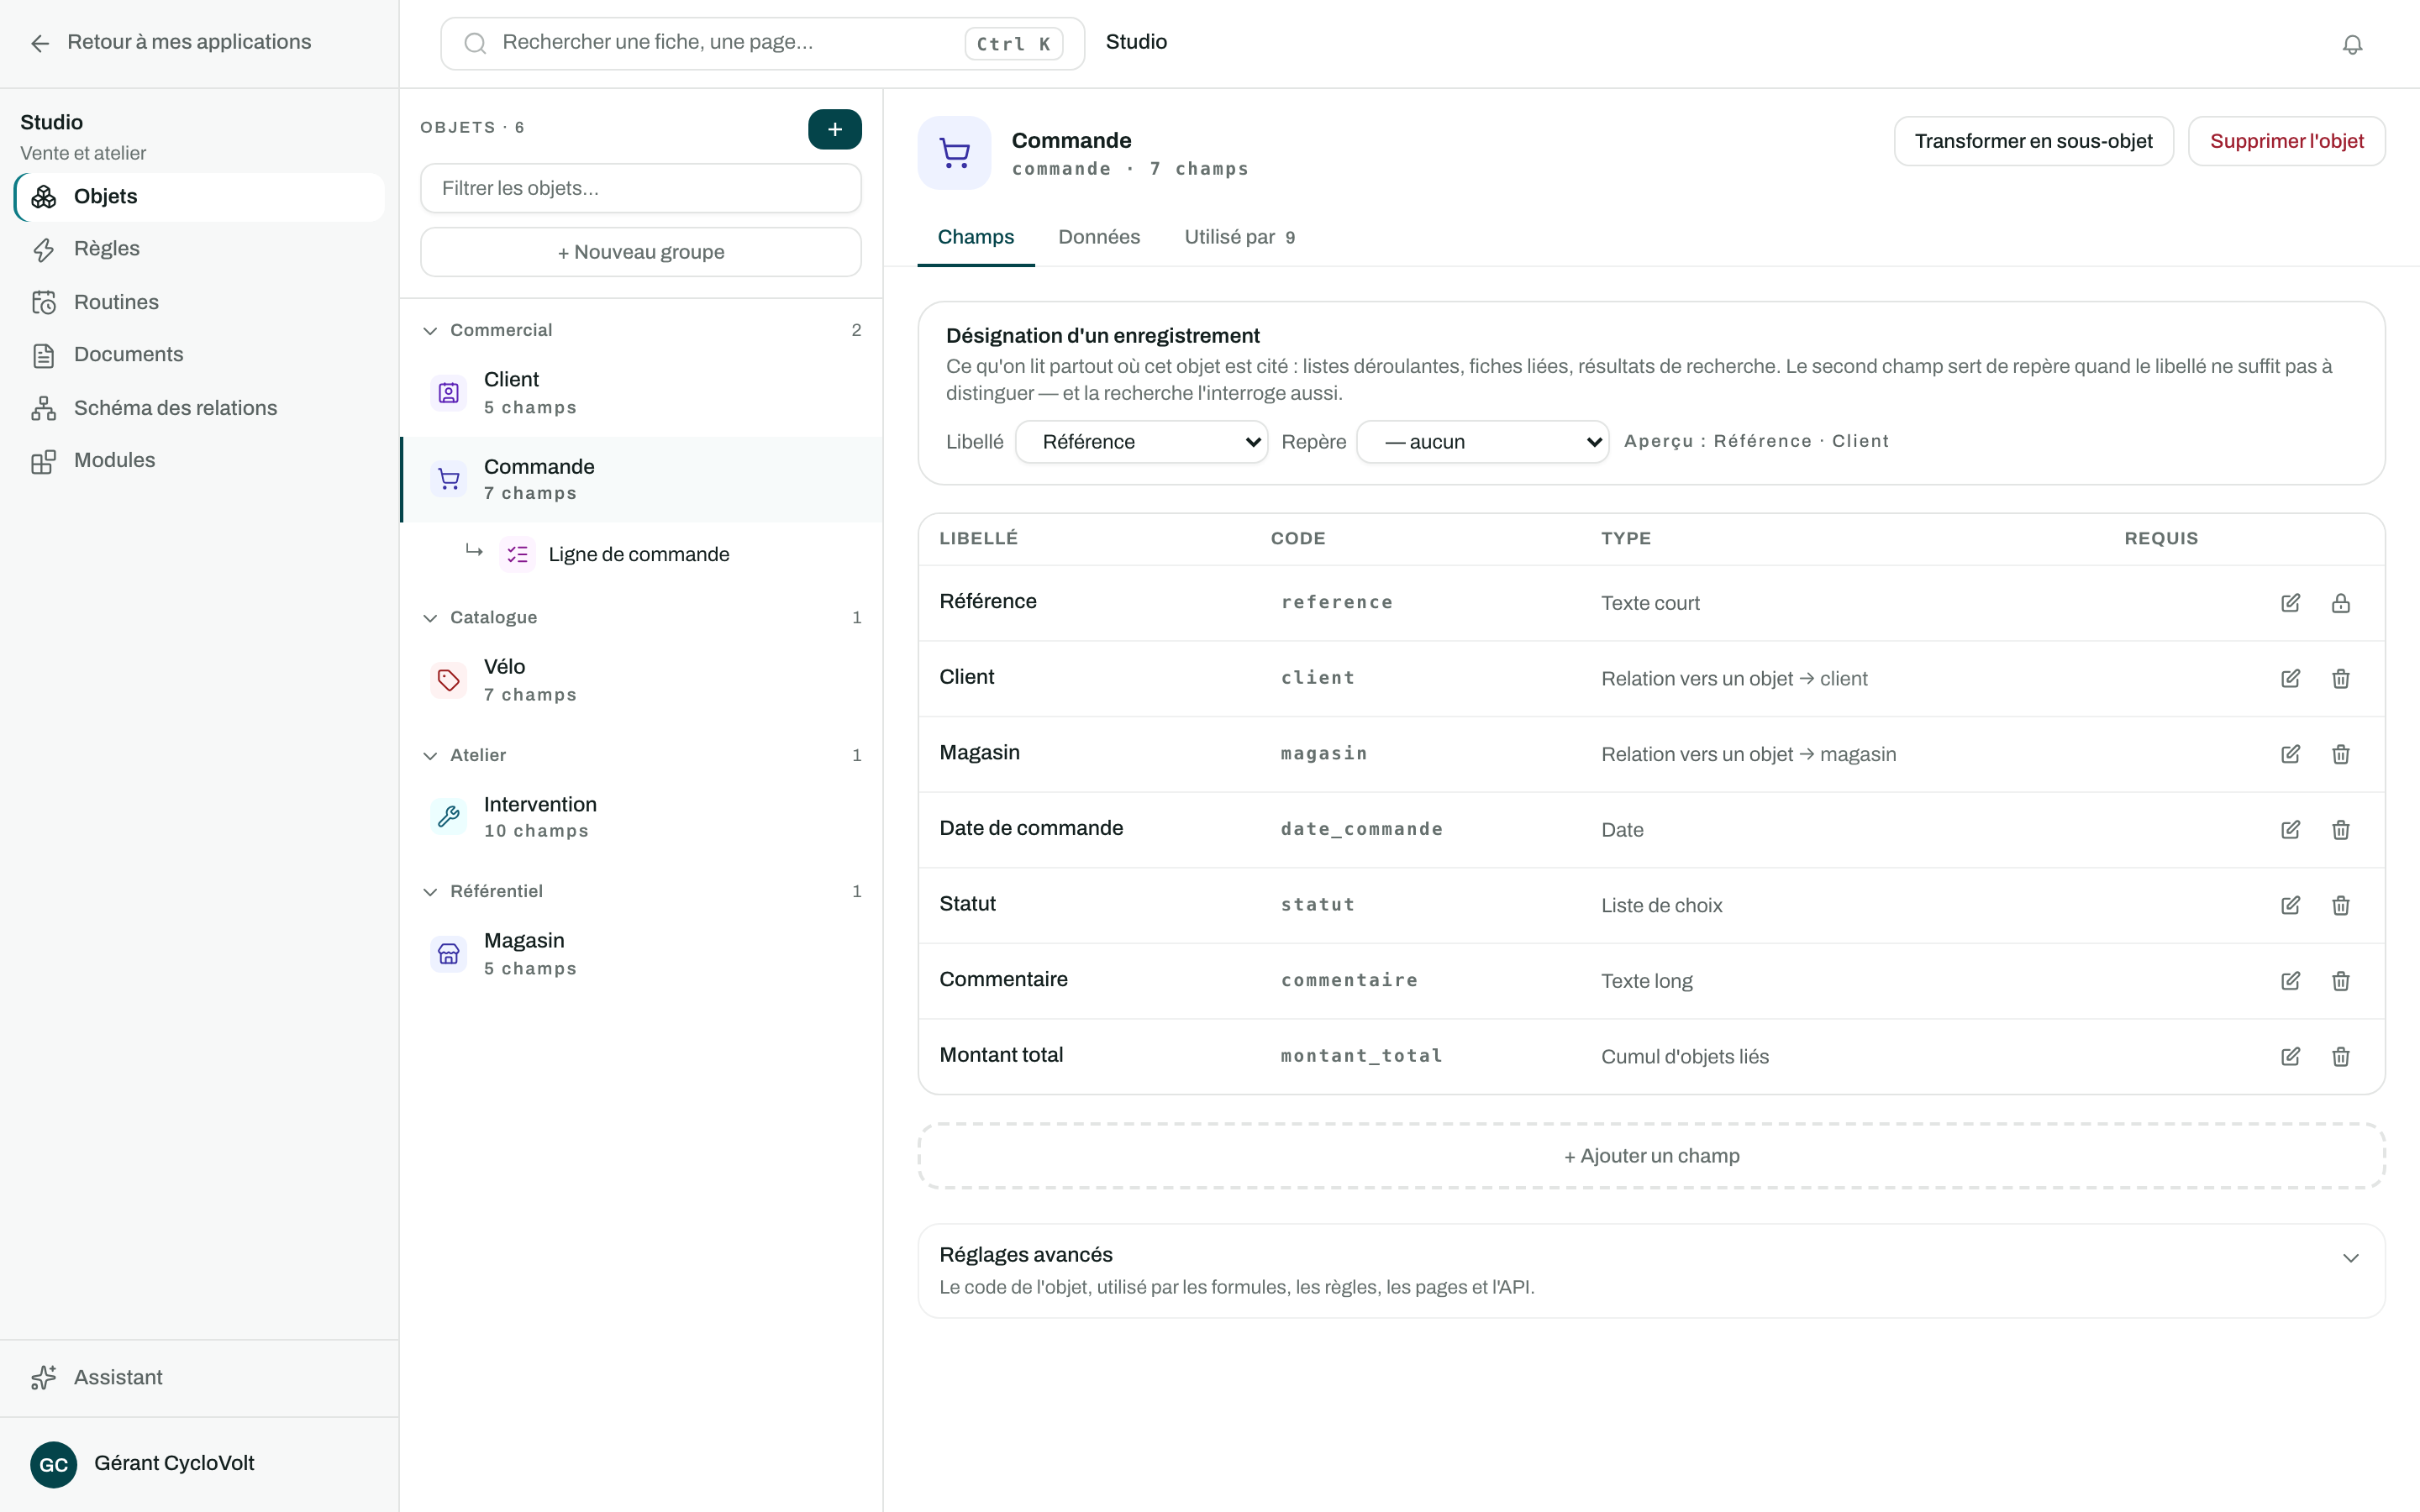
- Pour savoir quels rôles règlent un objet donné, ouvrir l'objet dans le Studio, onglet Utilisé par.
Les accès de vos clients ne passent pas par les rôles mais par les profils d'accès, dans Administration → Extranet, section Profils d'accès. Voir Gérer le portail.
Étape 3 : Attribuer les rôles aux membres
L'attribution se fait dans les deux sens, au choix. Depuis Administration → Rôles et droits par objet, le lien Attribuer les rôles aux membres, dans l'Administration mène directement au bon écran.
- Depuis le rôle : dans la liste des rôles (Administration → Rôles et droits par objet, ou Administration → Utilisateurs & droits → Rôles), cliquer sur Modifier, puis cocher les membres dans la section Membres de ce rôle et Enregistrer.
- Depuis le membre : dans Administration → Utilisateurs & droits, sous-onglet Attributions, chaque membre apparaît avec ses rôles actuels (ou la mention « Aucun rôle, accès complet »). Cliquer sur Gérer pour ouvrir sa fiche de droits, cocher les rôles voulus dans la section Rôles, puis Enregistrer.
Pour retirer toute restriction à un membre, décochez simplement tous ses rôles : il retrouve l'accès complet.
Limiter un membre à « ses » enregistrements
Certains rôles peuvent restreindre non seulement les actions, mais aussi quels enregistrements un membre voit, typiquement : un commercial ne voit que ses clients, un collaborateur ne voit que ses interventions.
Pour que la plateforme sache quels enregistrements sont « les siens », chaque membre concerné doit être rattaché à l'enregistrement qui le représente dans vos données (par exemple sa fiche dans l'objet Collaborateur) :
- Ouvrir Administration → Utilisateurs & droits → Attributions.
- Cliquer sur Gérer à côté du membre.
- Dans la section Rattachement (périmètre « ses enregistrements »), choisir l'objet (ex. Collaborateur), puis rechercher et sélectionner l'enregistrement qui correspond à ce membre.
- Cliquer sur Enregistrer.
Le rattachement apparaît ensuite dans la liste des membres (mention « rattaché : … »). Il est utilisé par les rôles dont le périmètre est « = moi ».
Quand un membre limité à « ses » enregistrements crée une nouvelle fiche, celle-ci lui est automatiquement affectée : le champ qui sert de périmètre est rempli avec son rattachement. Il ne peut donc pas créer une fiche qu'il ne verrait plus l'instant d'après.
Vérifier avant de généraliser
Avant de déployer un cloisonnement à toute l'équipe :
- Attribuer le rôle à un seul membre de test (ou à vous-même via un second compte non administrateur, rappel : votre compte Administrateur ou Gérant n'est jamais restreint, il ne peut donc pas servir de test).
- Se connecter avec ce compte et parcourir le menu : seuls les objets couverts par le rôle doivent apparaître.
- Ouvrir une fiche et vérifier les actions disponibles (création, modification, suppression) par rapport aux niveaux choisis.
- Ajuster la matrice dans Administration → Rôles et droits par objet si nécessaire, puis attribuer le rôle aux autres membres.
Supprimer un rôle le retire immédiatement de tous les membres qui le portent : ils perdent ces droits. Un membre qui n'a plus aucun rôle repasse en accès complet, vérifiez que c'est bien l'effet recherché.
Pour aller plus loin
- Créer un objet, l'onglet Utilisé par d'un objet liste les rôles qui le règlent.
- Gérer le portail, les accès de vos clients externes, réglés séparément.
- Administration, la gestion des comptes et des sociétés.
- Applications, les rôles s'appliquent au sein de chaque application.